ERM
ERMの取組み
ERMとはEnterprise Risk Management(エンタープライズ・リスク・マネジメント)の略で、資本・収益・リスクを一体的に管理することにより、企業価値の増大や収益の最大化といった経営目標を達成することを目的とした戦略的な経営管理手法のことを指します。
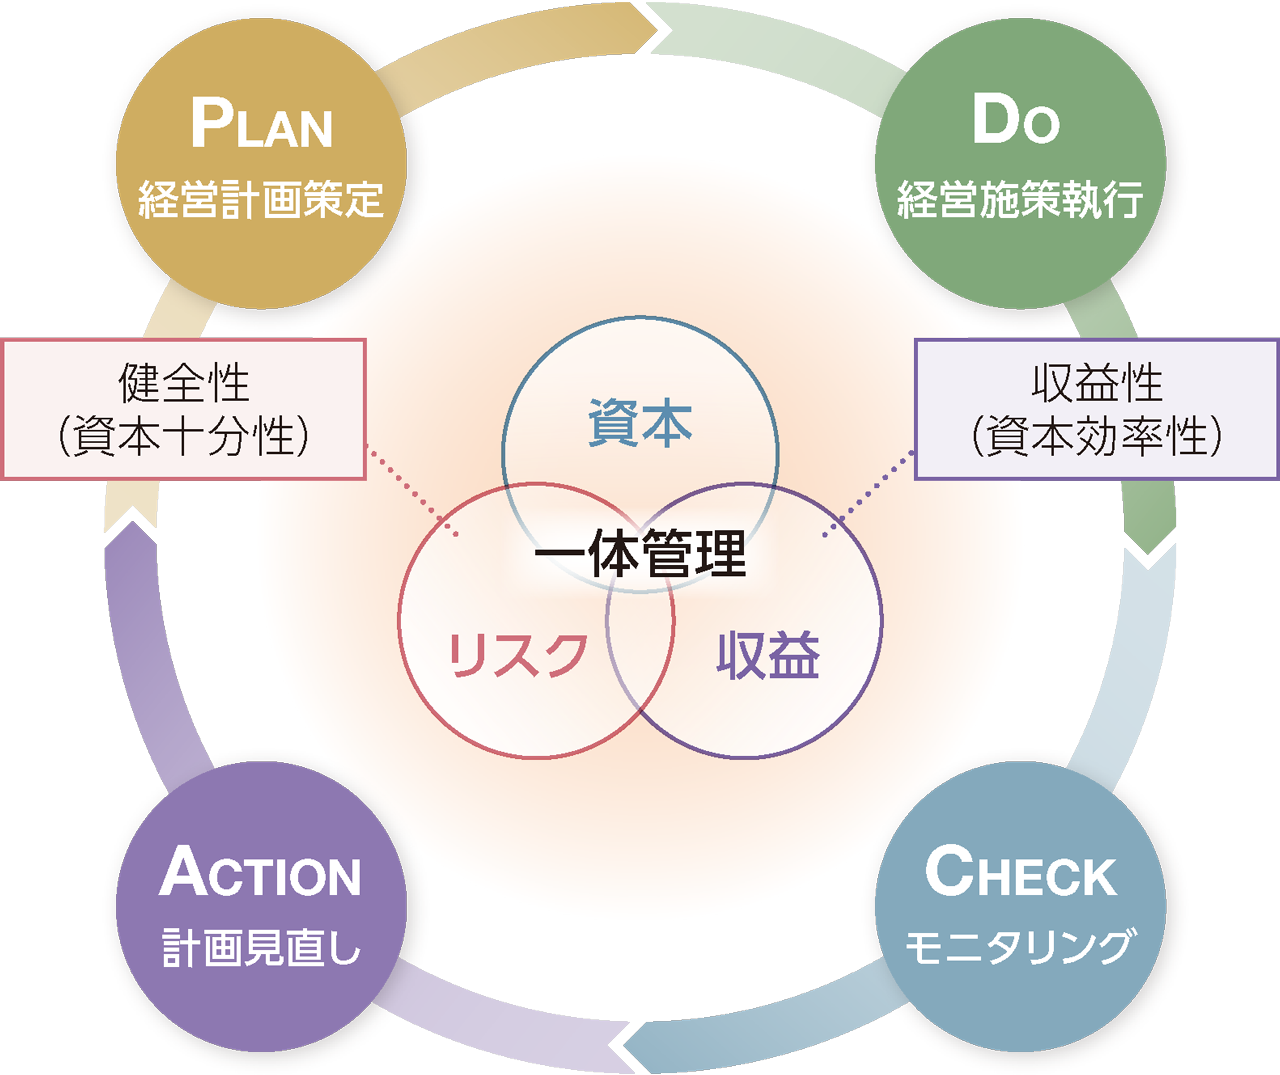
リスク(損失)を回避するための受身的なリスク管理と異なり、ERMではリスクは排除・削減するだけのものではなく、リターン(収益)も考慮に入れ「能動的に選択してとるもの」と位置づけています。また、ERMでは資本・収益・リスクを同一の評価基準で定量化し、これらを統合的に管理し、経営判断を行うことで、健全性を確保しつつ収益を追求することが可能となります。
T&D 保険グループでは、このERMをグループベースで行うための組織として「グループERM委員会」を設置しています。当委員会が中心となってグループのERMを推進することで、健全性の向上を図りつつ、企業価値の安定的・持続的な増大を実現していきます。
具体的には、経済価値ベースで資本・収益・リスクを評価し、グループリスク選好として健全性および収益性に関する基準を設定したうえで、当方針を満たすよう経営計画を策定(Plan)、経営施策を執行(Do)、計画の進捗状況をモニタリング(Check)、必要に応じ計画等を見直す(Action)という「PDCAサイクル」を通じて、ERMを推進していきます。
PDCAサイクル
統合的リスク管理の取組み
ERMを推進するにあたり、どのようなリスクがどの程度存在するかを適切に把握することが重要となります。当グループでは、グループを取り巻くさまざまなリスクをリスク種類ごとに定量化し、損失発生時の影響を把握するとともに、定量化していないリスクも含めた事業全体のリスクの適切なコントロールを通じて、経営目標の達成等につなげる統合的リスク管理に取り組んでいます。
リスク管理
リスク管理の基本的な考え方
T&D保険グループでは、T&Dホールディングスがグループにおけるリスク管理の基本的な考え方を定めた「グループリスク管理基本方針」を策定し、直接子会社は当方針のもと、関連会社を含めたリスク管理体制を整備しています。
当社は、グループにおけるリスクを統括管理するためグループリスク統括委員会を設置し、統一したリスク管理指標に基づくリスクの状況について、直接子会社から定期的および必要に応じて報告を受け、グループ各社が抱える各種リスクの状況を把握・管理しています。また、当社は、グループ各社のリスクの状況を取締役会に報告するとともに、必要に応じて直接子会社に対し指導・助言・指示を行うことにより、各社におけるリスク管理を徹底し、グループ全体のリスク管理体制の強化に取り組んでいます。生命保険3社等においても、リスク管理委員会およびリスク管理部門を中心とした管理体制がとられています。
リスク管理体制
T&D保険グループでは、生命保険事業の社会公共性等に鑑み、経営の健全性および適切性を確保するため、リスクを的確に把握し管理していくことを経営の重要課題のひとつと位置づけ、持株会社であるT&Dホールディングスは統括管理を行い、グループ各社は自己責任のもと、事業特性およびリスクプロファイルに応じて適切なリスク管理を実施しています。
また、内部監査部門では各社の内部監査部門と協働して、各社のリスク管理状況をグループ横断的に監査を実施することで、適切なリスク管理体制の維持・高度化を図っています。
グループリスク管理体制の概要
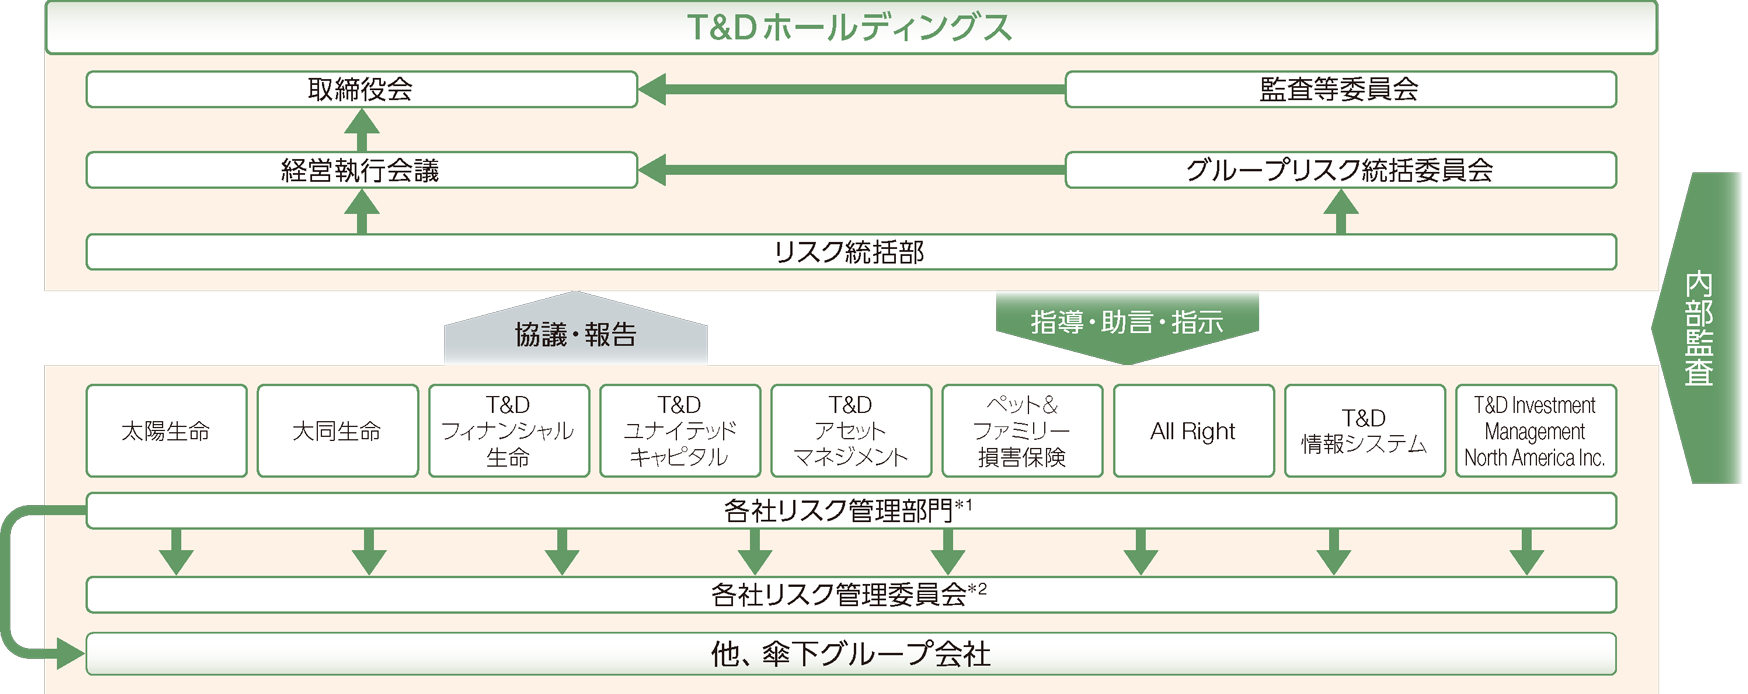
*1各社におけるリスク管理部門の責任者はリスク管理部門長
*2各社とも当社と同様に取締役会、監査役会、経営執行会議の体制を取っています
リスクの分類と対応
T&D保険グループでは、金融市場の混乱、巨大災害、パンデミック、気候変動、人権問題、サイバー攻撃、腐敗、マネーロンダリング/テロ資金供与等、経営上のさまざまなリスクを下記のとおり分類し、リスク分類ごとに管理方針を定め、リスクの発生を防止または一定の許容範囲内にコントロールするよう努めています。
- 保険引受リスク
- 資産運用リスク
- 流動性リスク
- オペレーショナルリスク*
- 風評リスク
- 関連会社等リスク
*オペレーショナルリスクは、事務リスク・システムリスク・法務リスク・労務人事リスク・災害リスクに分類して管理しています。
リスクの分析と対応についての詳細は下記をご参照ください。
https://www.td-holdings.co.jp/company/governance/risk.php
リスクの認識と評価(リスクプロファイル) GRIスタンダード:205-1
T&D保険グループでは、リスクの多様化・複雑化に対応するため、リスクプロファイル*を用いて、当グループを取り巻くリスクを網羅的に整理しています。リスクカテゴリー別にリスクを網羅的に洗い出し、当該リスクを把握・評価するとともに、各リスクの重要性、影響度、コントロール状況等を総合的に勘案し、取組事項の優先順位づけに活用し、必要に応じて経営計画等へ反映しています。なお、新たな重要なリスクの発生や、既に認識しているリスクの大きな変更、社内・業界慣行の世間からの乖離等を的確に認識・把握するため、原則として半期ごとにリスクプロファイルの見直しを行い、グループリスク統括委員会および取締役会に報告しています。なお、リスクプロファイルの見直しにあたっては、当社および直接子会社は、営業部門や資産運用部門などの執行部門も含めた各部門と連携を図りながら見直しを行っています。また、直接子会社はリスクプロファイルの見直し結果を当社に報告しています。
*「リスクプロファイル」とは、リスクの性質、規模など各リスクの特性を表すさまざまな要素により構成されるものの総称です。
*グループ各社およびグループベースの「リスクプロファイル」には、環境(気候変動リスク)・社会(人権・労働・腐敗防止等)・企業統治をはじめとする持続可能性を巡る課題対応が含まれています。
リスクレビュー(ESR)
T&D保険グループでは、リスク選好度/許容度を定める具体的な定量的指標として、監督規制上の健全性指標であるソルベンシー・マージン比率に加え、内部管理モデルによるESR(Economic Solvency Ratio)を設定しています。ESRは、経済価値ベースの純資産(サープラス)を、保険引受リスク、資産運用リスク、オペレーショナルリスク等について当グループのリスク特性を踏まえて構築した内部管理モデルを用いて計測した経済価値ベースのリスク量であるエコノミック・キャピタル(EC)で除して算出しています。ECをサープラスの一定の範囲内にコントロールすることなどにより、経済価値ベースのリスク管理を行っています。ESRは月次、監督規制上のソルベンシー・マージン比率は半期で管理しており、その他のリスクレビューと同様に、グループリスク統括委員会および取締役会に報告しています。
リスクポートフォリオの最適化(内部管理モデルによるリスク計測とストレステスト等による補完)
T&D保険グループでは、定量的に捉えられるリスクを内部管理モデルで計測するとともに、定量的に捉えきれないリスクについては、定性面も含めてリスクプロファイルを整理するとともに、ストレステストを実施することなどを通じて、リスクポートフォリオの最適化を図っています。なお、リスク計量化モデルを補完するため、マクロ経済、ミクロ経済の長期予測を反映した複数のシナリオでストレステストを実施しています。
エマージングリスクへの対応
T&D保険グループでは、その発生で生じる環境変化等により企業収益および企業価値に大きな影響を与える可能性がある一方で、定量的な把握が困難なリスクをエマージングリスクとして認識し、リスクプロファイルを整理しています。
| リスク事象 | 管理状況等 |
|---|---|
| サイバー攻撃等でシステムが停止し、適正に業務が遂行できないリスク、重要な情報が漏洩するリスク、および重要情報データの破壊等により、保険金等支払業務など継続業務が行えないリスク |
|
| 業務での生成AIの利用により、著作権侵害、機密情報・個人情報漏えい、攻撃的なコンテンツの作成、虚偽情報の拡散等が発生するリスク |
|
| 災害対応が適切にできないこと、あるいは発生時の緊急措置体制が整備されていないことにより、非常時(南海トラフ巨大地震・首都直下型地震等の発生時等)の業務が遂行できないリスクおよび財務の健全性が損なわれるリスク |
|
| インバウンド増加による新型感染症等の国内感染症拡大により業務が遂行できないリスク |
|
| 東京駅から近く、金融関連会社の多い日本橋駅への爆弾テロ、太陽生命本社・大同生命東京本社のある東京日本橋タワーへの爆弾テロ等の発生等に対する情報収集および対応が遅れることにより、非常時の安全確保や業務が遂行できないリスク |
|
| 中東情勢等による景気急減速や物価高・エネルギー供給網の寸断等による景気の低迷を通じて中小企業数の減少や個人消費の低迷を受け、保険販売・収益が減少するリスク |
|
情報セキュリティの取組み GRIスタンダード:3-3
T&D保険グループでは、法規制を遵守し、情報資産を適切に保護・管理することを、経営上の重要課題の一つと位置づけています。生命保険事業を営む企業グループとしての高い公共性および社会的責任を踏まえ、巧妙化・高度化するサイバー攻撃を含むさまざまなリスクから、グループが保有する情報資産を漏えいや改ざん、事故や故障、自然災害や火災等による損害から保護することを、情報セキュリティに関する基本的な対応方針としています。
当社グループは、お客さま、取引先、株主、社会からお預かりする情報資産を重要な経営基盤の一つと位置づけ、情報の機密性・完全性・可用性を確保することが、持続的な企業価値向上に不可欠であるとの認識のもと、情報セキュリティおよびサイバーセキュリティに関する取組みを推進しています。これらの取組みは、当グループが保有する情報資産を重要な経営資源と認識し、中長期的な企業価値の維持・向上を支える重要な取組みと位置づけています。
グループ各社においては、情報セキュリティ管理態勢を明確化しています。情報セキュリティの管理体制としてグループ全体を統括する情報セキュリティ統括責任者を設置し、リスク統括部担当の執行役員がその役割を担っています。あわせて、情報セキュリティに関する方針、管理態勢および運用状況については、監査等委員会室が独立した立場から監督を行っています。
役員・従業員が情報セキュリティに関するインシデント、脆弱性、または疑わしい活動を認識した場合に、速やかに報告できるエスカレーションプロセスを整備しています。当該報告は、適切な管理部門へ共有され、状況に応じて迅速な対応および是正措置につなげています。
さらに、役員・従業員に対して、情報セキュリティおよびサイバーセキュリティに関する教育・啓発を継続的に実施し、インシデントへの対応力およびリスク認識の向上を図っています。加えて、業務委託先や外部ベンダーを含む第三者についても、情報資産保護の観点から重要な管理対象と位置づけ、必要な契約上の要件設定や管理・監督を行っています。また、情報セキュリティに関連する法令、規制、ガイドラインおよび契約上の義務を遵守しています。
情報資産の分類とリスク評価に基づき、適切な管理策を講じるとともに、PDCAサイクルに基づく継続的な改善を実施しています。情報セキュリティに関する管理状況は、原則として月次にグループリスク統括委員会および取締役会に報告しています。
グループサイバーセキュリティの取組み
T&D保険グループでは、サイバーセキュリティをリスク管理上の重要課題と位置づけ、サイバーセキュリティに対する態勢を整備・強化しています。
サイバー攻撃等により、システムが停止し業務遂行に支障が生じる可能性や、重要な情報が漏えいする可能性が想定されます。
特に、近年巧妙化し増加している金融機関を標的としたサイバー攻撃に対して、お客さまにより安全なサービスを提供するため、常時、セキュリティツールによる監視を行うとともに、サイバー攻撃にかかる情報収集・分析・対応などを担うグループ横断的なグループCSIRT(Computer Security Incident Response Team)および各社にCSIRTを設置しています。これにより、インシデント発生時の迅速な対応、影響調査、再発防止策の策定を可能とし、グループ全体の被害最小化と業務継続を図っています。また、グループ各社での訓練の実施とともに、定期的に業界横断的訓練・演習に参加し、その中で発見された課題は対応手順やマニュアル(「情報セキュリティ管理規程」「情報セキュリティハンドブック」)に反映し、実践力の強化を図っています。情報漏えい等のインシデント(サイバーセキュリティインシデント含む)が発生した場合、対応手順やマニュアル(「情報セキュリティ管理規程」「情報セキュリティハンドブック」)等に則り、迅速に対応することとしています。
多層的なセキュリティ対策(入口対策、出口対策、内部対策)を実施するとともに、第三者機関から情報システムおよびネットワークに対する脆弱性分析および評価を定期的に実施し、重要度に応じた是正措置を講じています。また、外部環境の変化や新たな脅威動向を踏まえ、必要に応じて評価内容および対策の見直しを実施しています。
サイバーセキュリティに関する管理状況は、定期的にグループリスク統括委員会および取締役会に報告しています。
また、グループの経営層を対象に、外部専門家によるサイバーセキュリティの最新動向の研修を実施し、サイバーセキュリティのリスク認識を高めるとともに、役職員の情報セキュリティやサイバーセキュリティに関する研修(集合研修やe-ラーニング等)や不審メールに対する訓練を継続して実施し、セキュリティリテラシーの向上に努めています。
業務委託先や外部ベンダーを含むサプライチェーン全体のセキュリティを、情報資産保護の観点から極めて重要な要素と位置づけています。新規取引先の選定時および定期的に情報セキュリティに関する基準を満たしているかを確認しています。重要な業務を委託している外部事業者に対しては、定期的にセキュリティ評価や監査を実施し、必要に応じて改善指導を行っています。
これらの評価にあたっては、一定の基準に基づき、委託内容や情報資産の重要度に応じたリスクを考慮しています。
これらの態勢が有効に機能しているかについて内部監査部が検証を行い、その結果を取締役会に報告しています。
個人情報の保護
T&Dホールディングスおよび生命保険3社等では、社内や業務委託先における個人情報を保護するため、個人情報保護宣言(プライバシーポリシー)を制定し、各社ホームページなどで公表しています。この宣言では、個人情報の利用目的、開示・訂正・利用停止の請求に対する対応方針、業務委託先における個人情報保護のための適正な監督方針、情報保護のための安全管理措置、第三者への情報開示に関する方針などを定めることで、個人情報の厳正な保護に努めています。
また、「T&D保険グループコンプライアンス行動規範」において、個人情報を含むお客さまの適切な情報管理の方針を定めるとともに、「グループ情報セキュリティポリシー」において、グループの情報資産を適切に保護管理する方針を定めています。
当社では、これらの宣言および方針は、取締役会が制定し、リスク管理部門が管理しています。また、当社が保有する個人情報等の安全管理を図るための具体的な取扱いを「個人情報等取扱規程」および「個人情報等取扱細則」に定め、当該部門が管理しています。グループ各社においても、同様の規程類を制定、管理しています。
なお、当社内部監査部門による個人情報を含む重要情報の管理状況についての監査を定期的に実施しているほか、取扱いに重大な違反行為があった場合は、「就業規則」に基づく厳正な処分を行う体制となっております。
T&D情報システムでは、当グループの情報システムを支える会社として、個人情報を含むさまざまなデータを適正に運用し、厳重な保護管理を行っています。2005年5月に個人情報の適切な取扱いを行う事業者に付与される「プライバシーマーク」の認証を取得しました。
個人情報保護宣言は下記をご参照ください。
https://www.td-holdings.co.jp/information/privacy.php
顧客プライバシーの保護 GRIスタンダード:2-25 3-3 418-1
T&D保険グループでは、お客さま等からの申出のうち受付時に不満足の表明があったものを苦情として扱い、お客さま等から苦情を受け付けた場合は適切な対応に努めています。
なお、2025年度に受けた個人情報取扱い関係の苦情は147件です。
危機対応
T&D保険グループでは、グループの危機事態への対応に関する基本的事項を定めた「グループ危機対応規程」を策定しています。その中で、大規模自然災害等の危機事態発生時には、保険金等支払業務の継続・早期復旧を図ることが重要な社会的使命であると認識し、そのための態勢整備に努めるとともに、危機事態への対応にあたっては、役職員の生命身体の安全を最優先し、被災地域への支援など社会への貢献にも配慮することを基本方針として定めています。また、グループの役職員を対象とする安否確認システムの導入や、各社における大規模震災の発生を想定した訓練の実施や情報資産の保護等、実効性ある危機対応態勢の整備に努めています。